LE POINT DE DÉPART
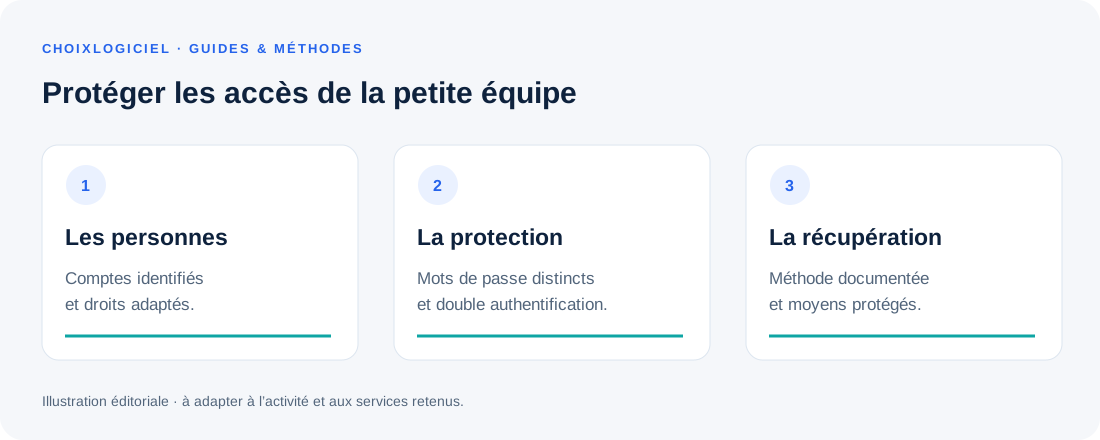
Utilisez des comptes attribués aux personnes, des mots de passe distincts et une authentification renforcée lorsqu’elle est disponible. Préparez aussi les moyens de récupération et la gestion des départs : ajouter un facteur ne règle pas à lui seul tous les problèmes d’accès.
1. Identifier les comptes et leurs responsables
Listez les services indispensables : messagerie, stockage, facturation, banque, site web et outils de production. Pour chacun, identifiez le responsable, les personnes qui ont besoin d’un accès et le moyen de contacter l’assistance officielle.
La CNIL recommande d’accorder les droits nécessaires aux missions et de les revoir lors des changements d’affectation ou de départ. Source : gestion des habilitations. Un compte administrateur utilisé pour chaque tâche n’est pas la seule manière d’organiser le travail.
Documentez les rôles et les procédures dans un emplacement adapté, sans placer les secrets d’authentification dans une liste largement partagée. Les personnes autorisées doivent savoir comment agir, tout en évitant une diffusion inutile des accès.
2. Gérer des mots de passe distincts
Cybermalveillance.gouv.fr recommande notamment un mot de passe différent par service et décrit l’intérêt d’un gestionnaire pour en faciliter la gestion. Source : bonnes pratiques des mots de passe. Le choix d’un outil doit inclure le partage autorisé, les droits et les mécanismes de récupération.
Dans une TPE, regardez ce qui se passe quand une personne rejoint un projet ou le quitte. Peut-elle recevoir seulement les accès utiles ? Qui peut modifier les éléments partagés ? Comment retirer un droit sans perdre les informations nécessaires au travail ?
Un gestionnaire n’est pas une garantie de conformité ou de sécurité absolue. Examinez la formule, l’administration, l’usage sur vos appareils et le protocole de récupération avant de généraliser son emploi.
3. Ajouter un facteur et préparer les cas de blocage
La double authentification ajoute une confirmation à l’accès au compte. Selon le service, elle peut notamment utiliser une application, une clé ou un code transmis. Cybermalveillance.gouv.fr recommande de l’activer lorsqu’elle est disponible. Source : double authentification.
Avant un déploiement, lisez les consignes du fournisseur et prévoyez le changement ou la perte d’un appareil. Identifiez les codes ou moyens de récupération prévus et leur conservation dans un emplacement protégé. Ne les placez pas dans un modèle de suivi public ou une feuille accessible à toute l’équipe.
Ne supposez pas qu’une connexion unique, une application de codes et une validation en deux étapes sont la même fonction. Demandez ce qui est inclus, pour quels utilisateurs et comment une personne autorisée peut retrouver l’accès.
4. Organiser une routine d’arrivée, de départ et de contrôle
| Moment | Action à organiser |
|---|---|
| Arrivée | Attribuer les comptes et les droits utiles, avec validation. |
| Changement de mission | Réexaminer le périmètre, les groupes et les accès temporaires. |
| Départ | Retirer les accès selon la procédure et organiser les données de l’activité. |
| Contrôle périodique | Repérer les comptes inutilisés et vérifier les moyens de récupération. |
Commencez par quelques services critiques et vérifiez que les personnes autorisées comprennent la procédure. Le but n’est pas d’accumuler des réglages inconnus, mais de conserver une maîtrise pratique de l’accès à l’activité.
Les fiches de gestionnaires de mots de passe ci-dessous présentent des fonctions et conditions documentées. Elles ne remplacent pas une évaluation des besoins de votre organisation et ne constituent pas un audit indépendant.
Questions fréquentes
La double authentification empêche-t-elle tous les incidents ?
Non. Elle renforce l’accès mais ne remplace pas la gestion des droits, la vigilance, les mises à jour et la préparation de la récupération.
Faut-il mettre les codes de récupération dans le tableau des comptes ?
Ne les inscrivez pas dans une liste largement partagée ou dans un modèle public. Utilisez le dispositif protégé prévu pour les personnes autorisées, selon les consignes du fournisseur.
Sources et vérification
Documents officiels consultés le 26 octobre 2026. Les méthodes, exemples fictifs et modèles de préparation sont proposés par ChoixLogiciel ; ils ne constituent pas des résultats de tests pratiques des logiciels.
- CNIL — gérer les habilitations ↗
Comptes, droits et changements dans l’organisation. - Cybermalveillance.gouv.fr — gérer ses mots de passe ↗
Mots de passe distincts et gestion de leur usage. - Cybermalveillance.gouv.fr — double authentification ↗
Principe et intérêt d’une authentification renforcée.
Examiner les offres du catalogue
Ces fiches détaillent les prix, les formules et les limites relevés, avec leur propre date de vérification.

Cybersécurité
Bitwarden
Un gestionnaire de mots de passe pour partager les accès d’une équipe, avec administration et fonctions supplémentaires selon l’édition.
Dès 4 $ US HT / utilisateur / mois
Équivalent mensuel avec paiement annuel. Teams · annuel
Source éditeur · 2026-10-26
Cybersécurité
1Password
Un gestionnaire de mots de passe professionnel avec partage de coffres, permissions et options de gestion des accès.
Dès 2,49 $ US · taxes à confirmer / utilisateur / mois
Équivalent mensuel avec paiement annuel. Teams Starter · annuel
Source éditeur · 2026-10-26